IGW Security History
Conoce el historial de seguridad de tus plugins
Consulta el historial de vulnerabilidades conocidas de los plugins instalados en WordPress y comprueba si la versión que utilizas actualmente está afectada.
IGW Security History reúne en una sola pantalla el inventario de plugins, su origen, disponibilidad en WordPress.org y su historial de seguridad. Historial y versión instalada, claramente diferenciados.
Una forma rápida de saber qué plugins han tenido problemas de seguridad y cuáles requieren tu atención ahora.
Gratis y de código abierto
Disponible en WordPress.org
PHP 7.4 o superior
Probado hasta WordPress 7.1
Historial de vulnerabilidades
Comprobación de versión instalada
Integración con la pantalla de Plugins
Una visión clara de la seguridad de tus plugins
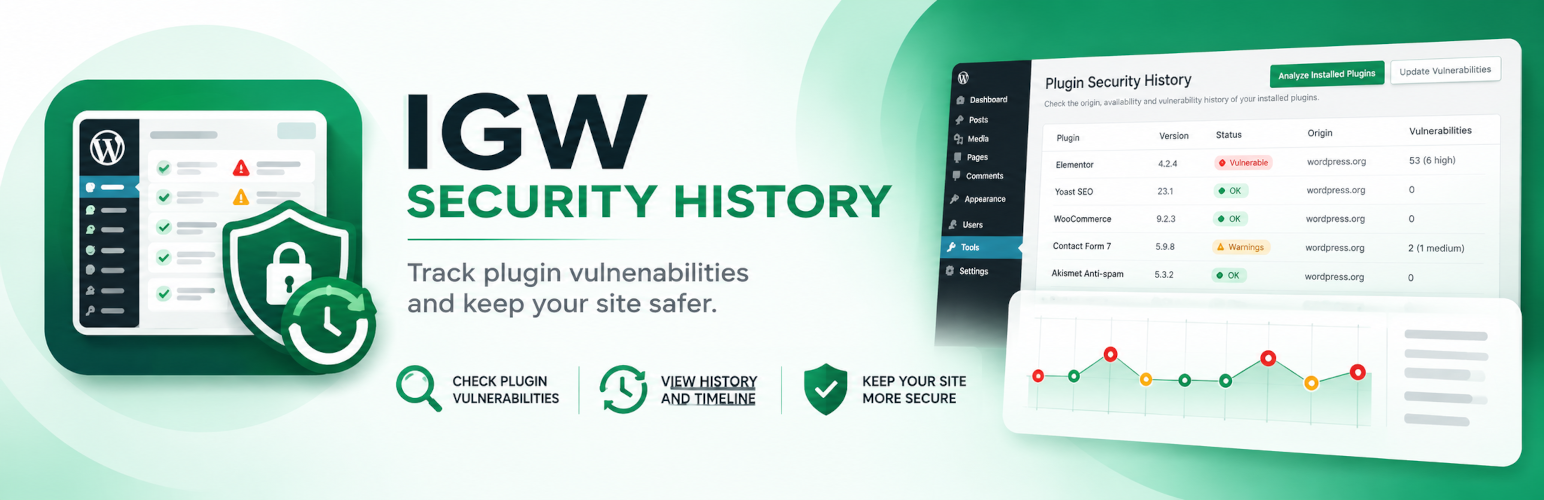
Saber que un plugin tuvo vulnerabilidades en el pasado no significa necesariamente que la versión instalada siga siendo vulnerable.
IGW Security History separa ambas cosas: muestra el historial conocido de cada plugin y comprueba de forma específica si tu versión actual aparece afectada.
Todo lo necesario para revisar el historial de seguridad
Una herramienta sencilla para consultar vulnerabilidades conocidas sin salir del administrador de WordPress.
Historial de vulnerabilidades
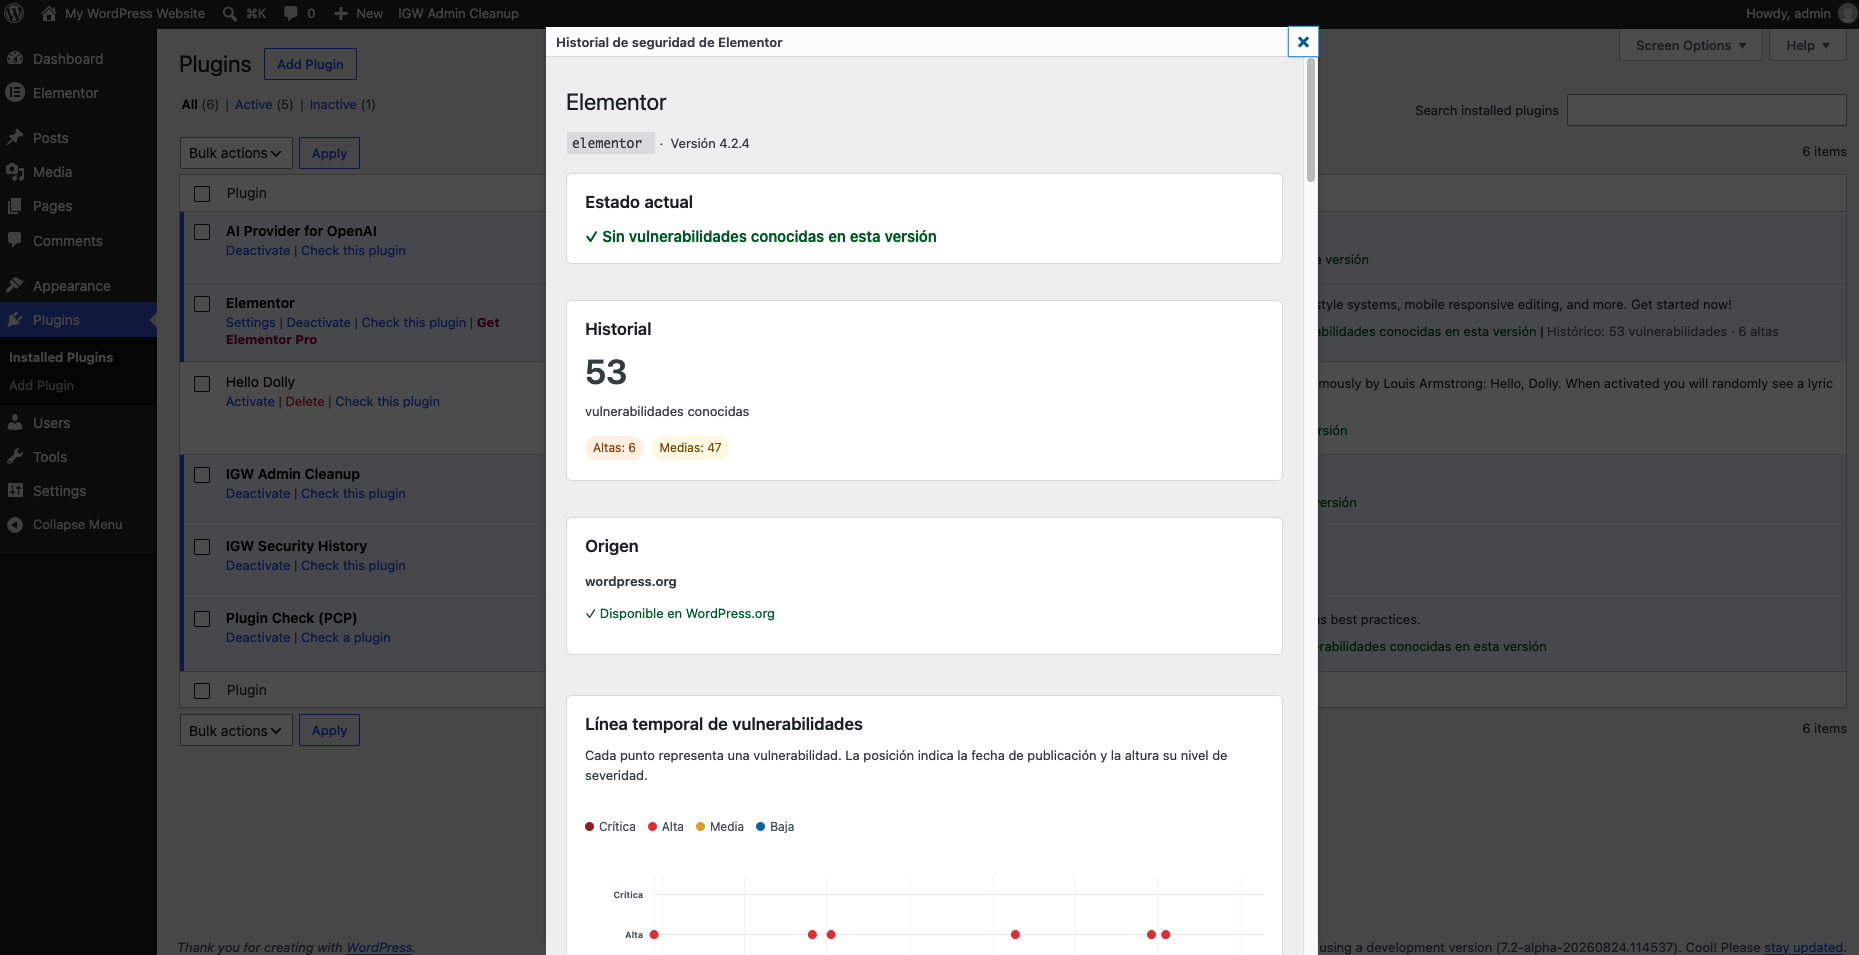
Consulta cuántas vulnerabilidades conocidas tiene cada plugin y revisa su severidad y fecha de publicación.
Versión instalada
Distingue el historial general del plugin de las vulnerabilidades que afectan específicamente a la versión que tienes instalada.
Integración con Plugins
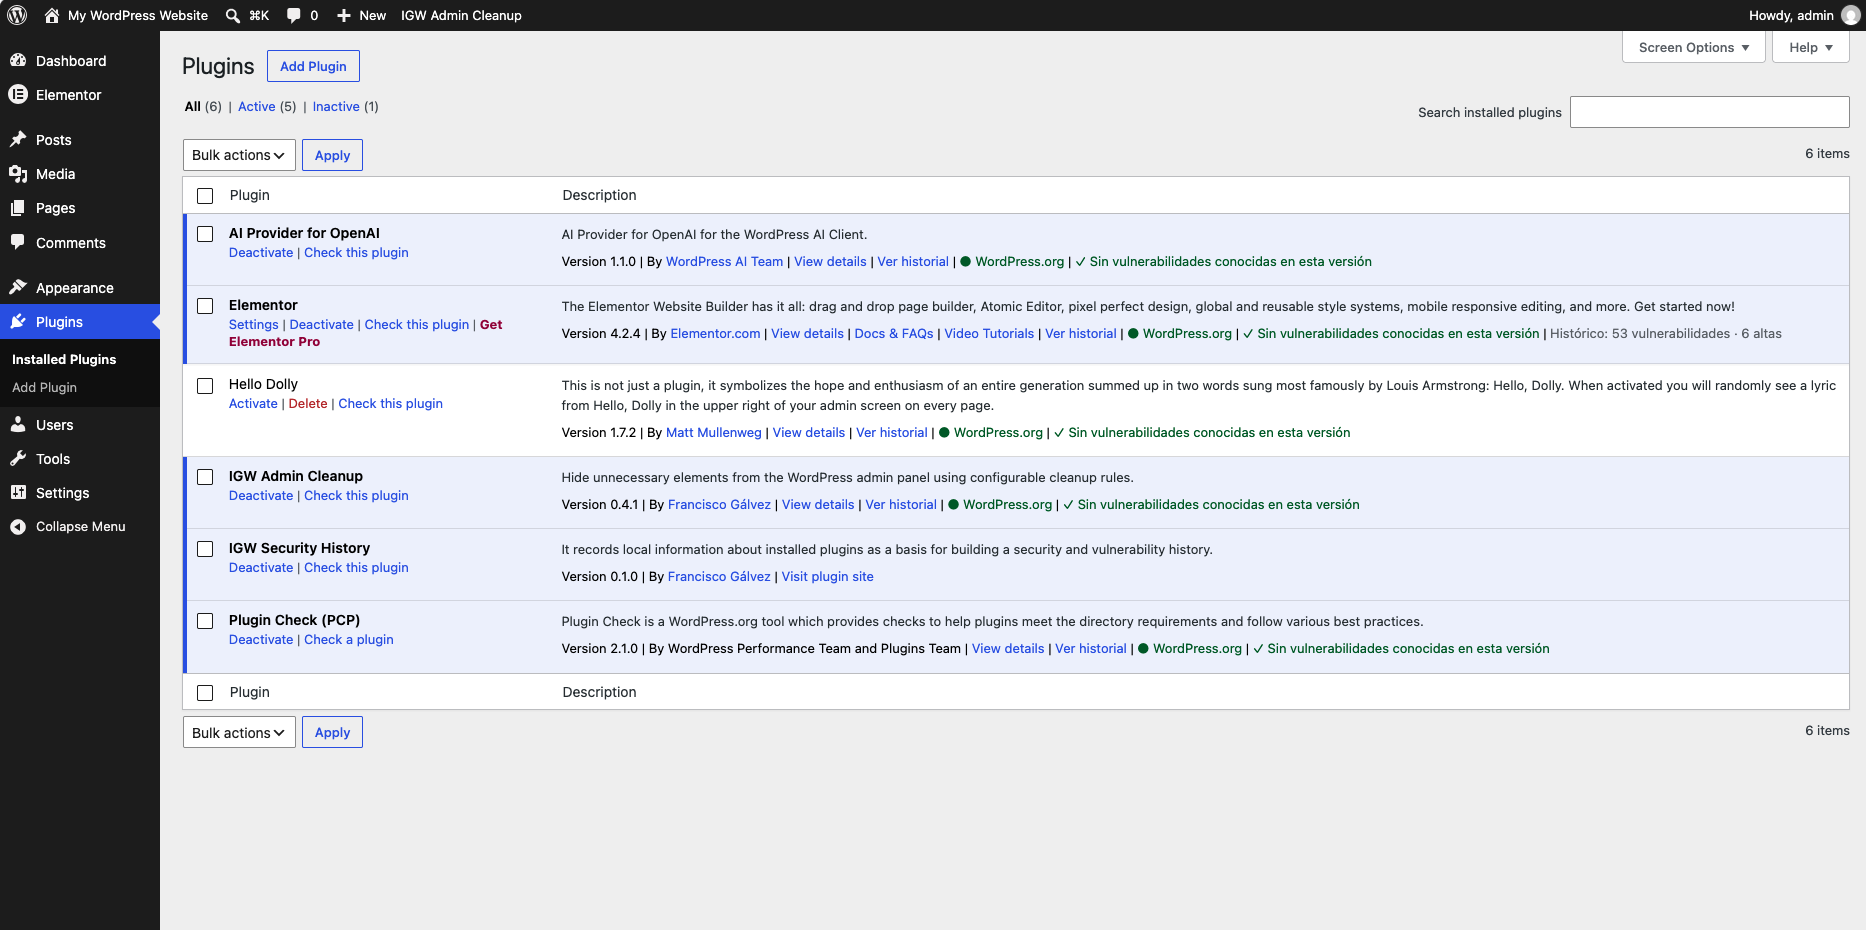
Muestra el estado de seguridad y un acceso al historial directamente desde la pantalla habitual de Plugins de WordPress.
Línea temporal
Visualiza las vulnerabilidades por fecha y severidad mediante una línea temporal interactiva con acceso al detalle.
Origen del plugin
Identifica si el plugin está disponible en WordPress.org o si procede de una fuente comercial o externa.
Consulta bajo demanda
Los análisis se ejecutan desde el administrador cuando los solicitas y puedes actualizar la información de vulnerabilidades cuando lo necesites.
Cómo funciona
El proceso es directo:
- Abre Herramientas → IGW Security History.
- Analiza los plugins instalados para crear o actualizar el inventario.
- Actualiza la información de vulnerabilidades conocidas.
- Revisa el historial y el estado de la versión instalada.
- Abre el detalle para consultar vulnerabilidades y línea temporal.
Qué puedes consultar
- Origen y disponibilidad del plugin
- Número de vulnerabilidades históricas
- Severidad de cada vulnerabilidad
- Estado de la versión instalada
- Fechas y evolución del historial
- Detalle y referencias disponibles
Importante: el historial de un plugin y el estado de tu versión instalada son datos distintos. Una vulnerabilidad antigua no implica que tu instalación actual esté afectada.
Capturas del plugin
Consulta el inventario, la integración con la pantalla de Plugins y el detalle del historial de seguridad.
Panel de análisis
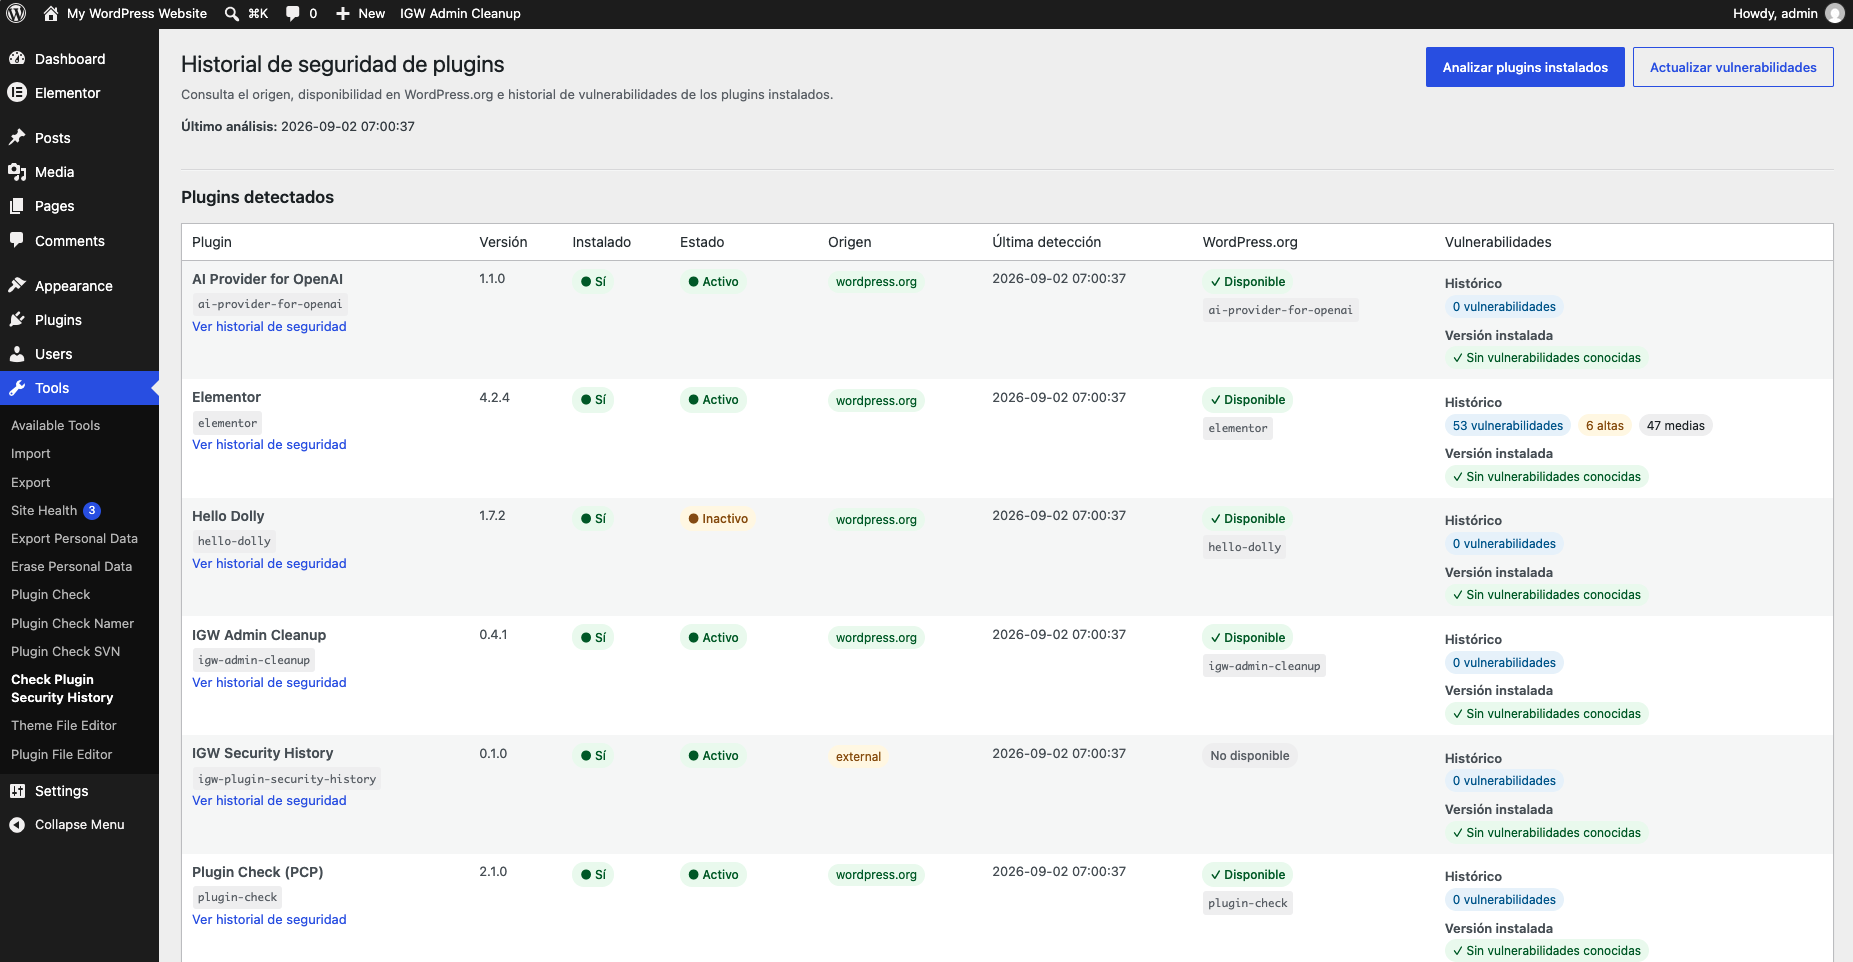
Integración con Plugins
Historial detallado
Preguntas frecuentes
¿Los análisis se ejecutan automáticamente?
No. La consulta se realiza desde el administrador cuando decides analizar los plugins o actualizar la información de vulnerabilidades.
¿Qué información se envía al servicio externo?
Para realizar las comprobaciones se envían el identificador del plugin y su versión instalada a la API de IguannaWP. No se envían usuarios, contraseñas, entradas, correos ni el contenido de tu web.
¿Tener vulnerabilidades históricas significa que mi versión es vulnerable?
No. El plugin separa el historial general de vulnerabilidades del estado de la versión que tienes instalada, para que puedas distinguir ambos casos.
¿Necesito Wordfence o una clave de API?
No. IGW Security History consulta el servicio de IguannaWP y no necesita que Wordfence esté instalado ni que configures una clave de API de Wordfence.
Revisa el historial de seguridad de tus plugins
IGW Security History está disponible gratuitamente en el directorio oficial de WordPress.org.