

WordPress continúa acumulando actualizaciones de seguridad a un ritmo que empieza a llamar la atención. El pasado 6 de octubre de 2026 se publicó WordPress 7.1.3, una nueva versión de mantenimiento que incorpora siete correcciones de seguridad y cuatro soluciones a errores detectados en el núcleo del gestor de contenidos. Una actualización que, por sí sola, podría considerarse rutinaria, pero que adquiere una dimensión diferente cuando observamos lo sucedido durante las últimas semanas.
Desde el lanzamiento de WordPress 7.1, hemos asistido a tres actualizaciones consecutivas que incluyen correcciones de seguridad, algunas de ellas de especial gravedad. Una frecuencia que invita a reflexionar sobre la evolución del proyecto, la complejidad creciente de su código y los nuevos métodos empleados para identificar vulnerabilidades.
Pero quizá lo más interesante de esta última versión no sea el número de problemas corregidos, sino quién ha participado en su descubrimiento y qué podría significar para el futuro de la seguridad del software.
¿Qué corrige WordPress 7.1.3?
La nueva versión soluciona siete problemas de seguridad que afectan a diferentes componentes del núcleo de WordPress. No se trata de vulnerabilidades concentradas en una única funcionalidad, sino de problemas distribuidos entre la administración, la gestión de contenidos, las peticiones HTTP y otros mecanismos internos.
Entre las correcciones destacan:
-
XSS almacenado en la administración de comentarios: una vulnerabilidad que podía aprovechar comentarios pendientes para introducir código malicioso.
-
Denegación de servicio (DoS): un problema en el método
WP_Http::make_absolute_url()que podía afectar a la disponibilidad del sistema. -
Inyección SQL de segundo orden: detectada en la funcionalidad de exportación WXR de WordPress.
-
Escalada de capacidades del rol de autor: una debilidad que permitía a usuarios con este perfil fijar publicaciones sin disponer de los permisos correspondientes.
-
Divulgación de comentarios: posibilidad de acceder sin autorización a comentarios asociados a publicaciones privadas o todavía no publicadas.
-
XSS en contenidos incrustados de Imgur: una vulnerabilidad relacionada con el procesamiento de contenidos externos.
-
Colisión de nombres de acciones: un problema relacionado con parámetros manipulables enviados al hook dinámico
{status}_{type}.
Estas correcciones afectan a diferentes archivos del núcleo, incluyendo componentes de la API REST, el sistema de exportación, la gestión de consultas y las peticiones HTTP. La actualización no incorpora nuevas versiones de paquetes externos.
Como suele ocurrir con las versiones de seguridad, se recomienda actualizar WordPress cuanto antes, especialmente en instalaciones públicas donde los usuarios pueden interactuar con formularios, comentarios o contenidos.
Tres actualizaciones en menos de tres semanas
Para comprender por qué WordPress 7.1.3 merece una reflexión más amplia, conviene revisar las últimas actualizaciones de la rama 7.1.
| Versión | Fecha | Correcciones |
|---|---|---|
| 7.1.1 | 17 septiembre | 11 de seguridad y 36 errores |
| 7.1.2 | 22 septiembre | 1 vulnerabilidad crítica |
| 7.1.3 | 6 octubre | 7 de seguridad y 4 errores |
Fuentes: anuncios oficiales de WordPress 7.1.1, 7.1.2 y 7.1.3.
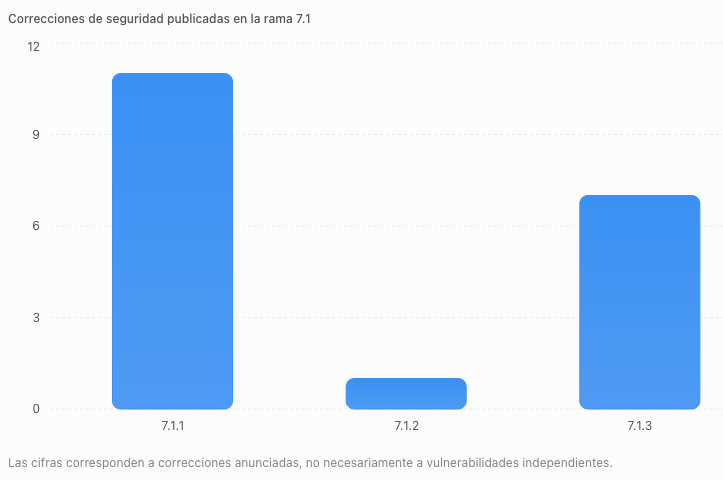
En apenas 19 días se han anunciado 19 correcciones de seguridad. Una cifra que no implica necesariamente que WordPress sea ahora más vulnerable que antes, pero que sí evidencia una actividad considerable en la identificación y resolución de problemas.
Históricamente, WordPress ha publicado actualizaciones menores de seguridad y mantenimiento entre sus grandes versiones. No estamos, por tanto, ante un procedimiento nuevo. Sin embargo, la concentración de correcciones y la gravedad de algunas vulnerabilidades justifican preguntarse si estamos asistiendo a una etapa de auditorías más intensivas y descubrimientos más frecuentes.
La seguridad de WordPress siempre ha dependido de una combinación de desarrolladores, investigadores independientes, empresas especializadas y una comunidad que revisa continuamente su código. Lo que podría estar cambiando es la capacidad para encontrar problemas que hasta hace poco resultaban mucho más difíciles de identificar.
Anthropic entra en escena: la inteligencia artificial como investigadora de seguridad
Uno de los detalles más llamativos de WordPress 7.1.3 es que Anthropic aparece como responsable de comunicar tres de las siete vulnerabilidades corregidas. Concretamente, el problema de denegación de servicio, la inyección SQL de segundo orden y la debilidad que permitía a usuarios con rol de autor fijar publicaciones.
Anthropic, conocida por desarrollar la familia de modelos de inteligencia artificial Claude, no es una empresa tradicionalmente asociada al mantenimiento de WordPress. Su presencia entre los investigadores reconocidos por el equipo de seguridad abre una cuestión especialmente interesante.
¿Estamos empezando a ver los resultados de utilizar inteligencia artificial avanzada para analizar grandes bases de código y descubrir vulnerabilidades? El anuncio oficial atribuye estos hallazgos a Anthropic, aunque no detalla las herramientas ni el procedimiento concreto empleado para identificarlos. Por tanto, no podemos afirmar que hayan sido descubiertos directamente por un modelo de inteligencia artificial de forma autónoma.
No obstante, su participación encaja con una tendencia que parece difícil de detener: el empleo de herramientas de análisis cada vez más sofisticadas, capaces de examinar relaciones entre funciones, seguir flujos de datos y detectar comportamientos inesperados.
Y aquí es donde podría encontrarse el verdadero cambio de paradigma.
¿WordPress es menos seguro o ahora encontramos más vulnerabilidades?
Existe una diferencia importante entre que un software tenga más vulnerabilidades y que seamos capaces de descubrir más vulnerabilidades en él. WordPress es un proyecto con décadas de desarrollo, millones de instalaciones y una enorme cantidad de código que ha evolucionado para mantener la compatibilidad con versiones anteriores, extensiones y funcionalidades de todo tipo. Esa complejidad constituye una superficie de ataque considerable, pero también convierte al proyecto en uno de los gestores de contenidos más examinados.
Tradicionalmente, encontrar determinadas vulnerabilidades requería una combinación de conocimientos técnicos, experiencia, tiempo y, en ocasiones, cierta intuición. Las herramientas automatizadas ya ayudaban en esta tarea, pero el análisis profundo de comportamientos complejos continuaba dependiendo en gran medida de investigadores humanos.
La inteligencia artificial podría modificar sustancialmente esa situación. Si las nuevas herramientas permiten analizar grandes cantidades de código, comprender relaciones entre componentes y proponer escenarios de explotación, el número de vulnerabilidades descubiertas podría aumentar sin que necesariamente se haya producido un deterioro de la calidad del software.
Dicho de otra manera, quizá no estamos ante un WordPress que se vuelve más inseguro, sino ante un ecosistema que empieza a encontrar problemas a una velocidad que antes no era posible.
Esto no exime al proyecto de su responsabilidad. La aparición de vulnerabilidades graves en funcionalidades consolidadas también obliga a revisar los procesos de desarrollo, las auditorías y las pruebas de seguridad. Encontrar más problemas puede ser positivo, pero prevenir su introducción sigue siendo igual de importante.
¿Serán cada vez más frecuentes estas actualizaciones?
Es posible que durante los próximos meses veamos un incremento de las actualizaciones de seguridad, tanto en WordPress como en otros proyectos de software libre. Sin embargo, todavía es pronto para asegurar que las tres actualizaciones recientes representen una tendencia permanente.
Si la utilización de inteligencia artificial para investigar vulnerabilidades se generaliza, podríamos encontrarnos ante una primera etapa caracterizada por un aumento significativo de los descubrimientos. Problemas que han permanecido durante años en el código podrían empezar a identificarse en periodos mucho más cortos.
Con el tiempo, esta misma tecnología también podría incorporarse de forma más sistemática a los procesos de desarrollo, revisión y validación del código, permitiendo detectar errores antes de que lleguen a las versiones públicas.
Pero existe otra cara de esta evolución: las herramientas que facilitan descubrir vulnerabilidades también pueden ser utilizadas por quienes pretenden explotarlas. La velocidad con la que se identifican los problemas podría reducir los tiempos disponibles para publicar correcciones y desplegarlas en millones de instalaciones.
En ese escenario, las actualizaciones frecuentes dejarían de ser una circunstancia excepcional para convertirse en una parte todavía más importante del mantenimiento cotidiano de cualquier sitio web.
El problema de mantener millones de instalaciones actualizadas
WordPress dispone desde hace años de un mecanismo de actualizaciones automáticas para versiones menores, una característica especialmente importante cuando hablamos de seguridad. Sin embargo, no todas las instalaciones utilizan esta funcionalidad ni todas las actualizaciones se completan correctamente.
Existen sitios con actualizaciones desactivadas, instalaciones modificadas, entornos con restricciones de escritura o proyectos que dependen de procedimientos manuales de mantenimiento. A esto debemos añadir la enorme cantidad de páginas que permanecen durante meses o años sin recibir la atención necesaria.
WordPress continúa distribuyendo determinadas correcciones de seguridad a ramas antiguas afectadas, actualmente hasta la versión 4.7 cuando corresponde. No obstante, el propio proyecto recuerda que únicamente la versión más reciente cuenta con soporte activo.
Esto plantea una dificultad evidente: cuanto mayor sea la frecuencia de publicación de parches, más importante resultará disponer de sistemas de mantenimiento fiables, copias de seguridad y mecanismos de comprobación que permitan verificar que las actualizaciones se han aplicado correctamente.
Para quienes administramos múltiples instalaciones de WordPress, quizá sea el momento de reconsiderar determinados procedimientos. No basta con comprobar ocasionalmente si existen actualizaciones disponibles; resulta cada vez más importante supervisar su instalación y detectar cualquier incidencia posterior.
Un cambio de paradigma que va más allá de WordPress
La llegada de WordPress 7.1.3 no demuestra por sí sola que estemos ante una transformación definitiva de la seguridad informática. Pero la sucesión de actualizaciones recientes y la participación de empresas especializadas en inteligencia artificial ofrecen motivos suficientes para plantear esta posibilidad.
Durante años hemos asumido que la seguridad del software dependía de auditorías, investigadores y herramientas capaces de localizar errores mediante procesos que, en muchos casos, requerían una inversión considerable de tiempo. Si la inteligencia artificial consigue reducir drásticamente ese esfuerzo, también cambiará nuestra percepción de lo que significa mantener un software seguro.
Quizá debamos acostumbrarnos a ver más vulnerabilidades publicadas, más correcciones y ciclos de actualización cada vez más cortos. Y eso no tiene por qué ser una mala noticia. Lo preocupante no sería descubrir demasiados problemas, sino que existieran y permanecieran ocultos durante años.
La verdadera cuestión no es si WordPress 7.1.3 será la última actualización de seguridad que veremos en unas semanas, sino si estamos preparados para un futuro en el que las vulnerabilidades puedan descubrirse mucho más rápido de lo que somos capaces de corregirlas y distribuir las soluciones.
Por ahora, la recomendación es sencilla: actualizar a WordPress 7.1.3 y prestar atención a cómo evoluciona esta tendencia. Porque puede que estemos presenciando algo más importante que otra actualización del núcleo de WordPress.
